この記事のポイント
- いつ:Google Threat Intelligence Group(GTIG)が2026年11月2日に公表しました。
- 何が:GTIGは、Android端末メーカーのVideostrong Technology Co.が、バックドアとボットネットを金銭目的で意図的に開発・運用したと高い確度で評価しています。
- 台数:ボットネットに登録されたセットトップボックスは130万台超です(数え方はGTIGが定義していません)。
- 消せるか:ファームウェア内のバックドアは、ユーザーが削除しても再起動時に
/oem/パーティションから再インストールされます。ユーザー向けの除去手段は示されていません。 - 自分の端末か:GTIGはブランド名も型番も公表していません。型番で突き合わせる公式の材料は、2026年11月17日時点でありません。
- できること:GTIGが挙げた提言は3つです。ただし認定パートナー一覧で分かるのはメーカーの出どころまでで、個々の端末の安全性について原文は述べていません。
GTIGがXCPEボットネットへの対処を公表したのは2026年11月2日です。2026年11月17日時点で、影響を受けたブランド名と型番は公表されていません。一次情報はGTIGのブログ「Shutting the Door on the XCPE Botnet」です。
GTIGは「Videostrongが金銭目的で意図的に仕込んだ」と高い確度で評価——登録されたセットトップボックスは130万台超
GTIGは、バックドアとボットネットが、AndroidのOEM/ODM(他社ブランド向けも含め端末を設計・製造する事業者)であるVideostrongによって、金銭目的で意図的に開発・展開・運用されたと高い確度で評価しています。GTIGは「孤立した内部犯行や開発上の見落としではない」とも述べています。
登録された端末は130万台超です。大半はAndroid TVのセットトップボックスですが、遠隔医療機器、カラオケ機、デジタルサイネージも観測されました。なお、この130万台が稼働台数なのか累計なのかは、原文で定義されていません。
稼ぎ方は主に2つです。1つは広告詐欺。もう1つは、端末を住宅用プロキシ網(一般家庭の回線を経由地として貸し出す仕組み)へ無断で登録することです。自宅の回線が、知らないうちに他人の通信の経由地として使われることになります。ほかに、追加マルウェアの読み込み、データ送出、シェルコマンド実行(リバースシェルを含む)なども記載されています。
時系列では、GTIGは「少なくとも2024年後半以降」Videostrongがプリインストール型マルウェアを進化させてきたとしています。2024年後半には、BadBox関連の過去のGoogleの取り締まりへの対応だった可能性があるとして、x.cpeから悪意あるモジュールを取り除き、別パッケージ(com.abc.nexus)を導入しました。2026年8月以降は、MQTTという通信経路を通じて新しいドロッパー(別のマルウェアを端末に持ち込む役の部品)が導入されています。
GTIGはブランド名も型番も公表していない
GTIGは影響を受けたブランド名も型番も公表していません。公式情報だけでは、手元の端末が該当するかを判断できません。
原文のブランド関連の記述は1つです。マルウェアがシステムプロパティro.mecool.deviceがtrueかどうかを照会する、という技術的な記述です。これはマルウェア側の処理の説明であり、MECOOL端末が被害端末だとGTIGが述べたわけではありません。「特定ブランドで売られていた」という話は、一次情報では確認できません。
このほか、次の点も未公表です。
- 影響端末がGoogleの認定(certified Android device)を受けた端末だったかどうか。原文に明記がありません。
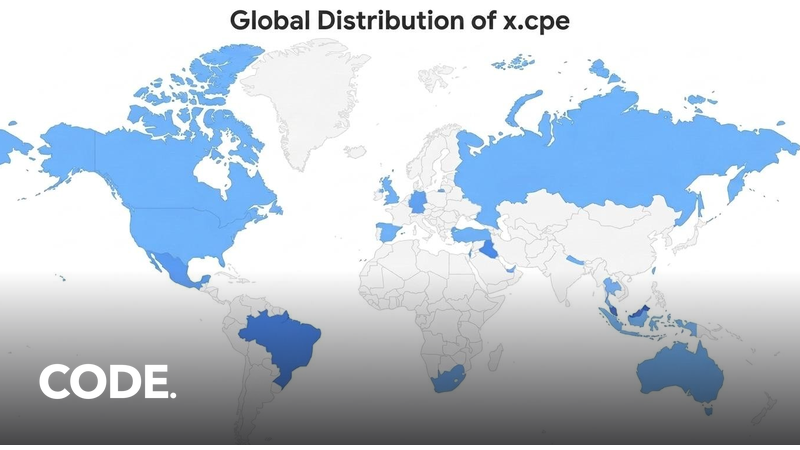
- 国別の感染台数。設定例に
"region": "Iraq"が出るのみです。
削除しても再起動で/oem/から再インストール——端末側の除去手段は原文に示されていない
主たるバックドアのパッケージ名はx.cpe(ビルドによってはcom.oemservice)で、ファームウェア(端末に最初から書き込まれた基本ソフト)の領域にプリロードされ、system権限を持ちます。システムに最初から組み込まれたものであるため、通常の操作では取り除けません。削除操作をしても、再起動時に/oem/パーティション(ファームウェア内の保存領域)から自動で再インストールされる、と原文は説明しています。
Googleは、Videostrongが難読化を使ってGoogleによる試験の隙を突き、端末の初回起動後に悪意あるコードを読み込んだと説明しています。感染端末ではGoogle Playプロテクトも無効化されます。
原文が措置として列挙しているのは次の4点です。
| 措置 | 内容 |
|---|---|
| ① 制御インフラの停止 | ボットネットの制御・マルウェア配布に使われたドメインとサーバーのテイクダウン(法的措置) |
| ② 追加マルウェアの停止 | このバックドア経由でモジュールとして読み込まれた十数のマルウェアファミリーのC2ドメイン(端末へ指令を出す通信先)のテイクダウン |
| ③ 製造・供給の禁止 | Videostrongと将来の子会社・関連会社に対し、認定Android端末の製造・販売、他の認定ベンダーへのソフトウェア供給を禁止 |
| ④ 検証の改善 | 認定Android TV端末のファームウェア完全性の確認方法の改善 |
①②はサーバーやドメインへの措置です。原文には、端末側の除去・初期化・修復についての記述がありません。ユーザー向けの汎用的な除去手段は一次情報に示されていません。なお、一次情報に「認定取り消し」「取引停止」という語は無く、③は上表のとおりの表現です。
GTIGは、日本の警察庁、Lumen、HUMAN Security、Plume、Synthient、TrendAIと連携したと述べています。日本国内の感染台数は公表されていません。
130万台と「少なくとも1,000万台」は別の数字
公表された数字は2種類あり、数えている対象が異なります。
| 130万台超 | 少なくとも1,000万台 | |
|---|---|---|
| 何の数字か | XCPEバックドアでボットネットに登録されたセットトップボックス | アフィリエイトのC2ドメイン停止で、アクセスを断つと評価した追加の侵害済み端末 |
| 経路 | XCPEバックドア | アフィリエイトがXCPE以外の経路でも配布しているモジュール越し |
| 性質 | 登録数 | GTIGの評価値 |
1,000万台は、XCPEボットネットの規模ではありません。十数のアフィリエイト・モジュール(Linkfog、AppSalt/Honeygain、NetNut/Popanetなど)がXCPE以外にも広がっているため、停止の効果が及ぶ範囲として別に見積もられた数字です。2つは別の見積もりで、合算はできません。
GTIGが挙げた提言は3つ。認定パートナー一覧で確かめられるのは出どころまで
GTIGが原文で示した消費者向けの提言は次の3つです。
- 「使っていない帯域」や「インターネットの共有」で報酬を払うと謳うアプリに、極めて警戒する。
- 信頼できるアプリストアを使い、サードパーティ製VPN・プロキシの権限を確認し、Google Playプロテクトなど標準の保護を有効にしておく。
- セットトップボックスなどネット接続機器は、評判の良いメーカーからのみ購入する。最新のパートナー一覧はAndroid認定パートナーのページにあります。
一覧で確かめられるのは、購入元メーカーが認定パートナーかどうかという出どころです。なお、措置③で認定Android端末の製造・販売を禁じられたVideostrongは、認定の枠組みの中で扱われていた事業者でした。Googleは試験の隙を突かれたと説明しており、一覧への掲載が個々の端末の安全性まで示すかどうかについて、原文は述べていません。
確かめられないこともあります。手元の型番が被害端末かどうかは、型番が未公表のため判断できません。バックドアの有無も、GTIGは確認手順を示していません。感染端末ではPlayプロテクトが無効化されるため、標準保護の有効化は、これから入れる端末とアプリについての話です。初期化・買い替え・ネットワーク分離などの対処についても、原文に記述はありません。
まとめ
GTIGの評価では、これはメーカー自身が金銭目的で仕込んだバックドアです。要点は次の4つです。
- ブランド名・型番は未公表で、公式情報だけでは自分の端末が該当するか判断できない。
- バックドアは削除しても再起動で
/oem/から戻る。原文には端末側の除去・初期化・修復の記述がない。 - 130万台超(登録数)と少なくとも1,000万台(別経路を含む到達の評価)は別の数字。
- GTIGの提言は、帯域共有で報酬を謳うアプリへの警戒、標準保護の有効化、評判の良いメーカーからの購入の3つ。認定パートナー一覧で分かるのはメーカーの出どころまでで、個々の端末の安全性について原文は述べていない。
型番が公表されれば、自分の端末が該当するかを判断する材料は変わります。続報が出る場所は、今回の公表と同じGTIGのブログです。
編集後記
型番が公表されておらず、自分の端末が当てはまるのかを公式情報だけでは判断できない点が、いちばん落ち着かない印象です。130万台超という数字の大きさより、確かめる手がかりが見当たらないことのほうが気になりました。削除してもバックドアが再起動時に/oem/から戻るという説明も、あわせて頭に残っています。
— CODE. 編集部